
首批 199 天 TLS/SSL 证书已进入续期窗口,企业如何快速排查证书状态、完成续期,并应对未来更高频的证书管理需求?
2026 年 3 月,全球公开可信 TLS/SSL 证书生命周期迎来里程碑式的重大变化——证书最长有效期正式缩短至 199 天。
如今,首批按 199 天新规签发的证书已陆续进入最后 30 天的续期窗口期。近期,我们收到大量用户关于证书续期操作、效率优化等方面的咨询,例如:“我的证书到底什么时候过期?”“不需要重新付费的情况下怎么拿到下一张证书?”“后续频次这么高怎么搞?”
今天我们就按实操排查流程,为大家梳理一套完整的应对指南。
第一步:确认哪些证书已进入续期窗口
面对即将到来的第一波续期高峰,首要任务是“摸清家底”,防患于未然。
以各大 CA 机构今年实际执行 199 天有效期的首日为基准,按照到期前 30 天开始续期的行业标准计算,首批证书的推荐续期节点如下:
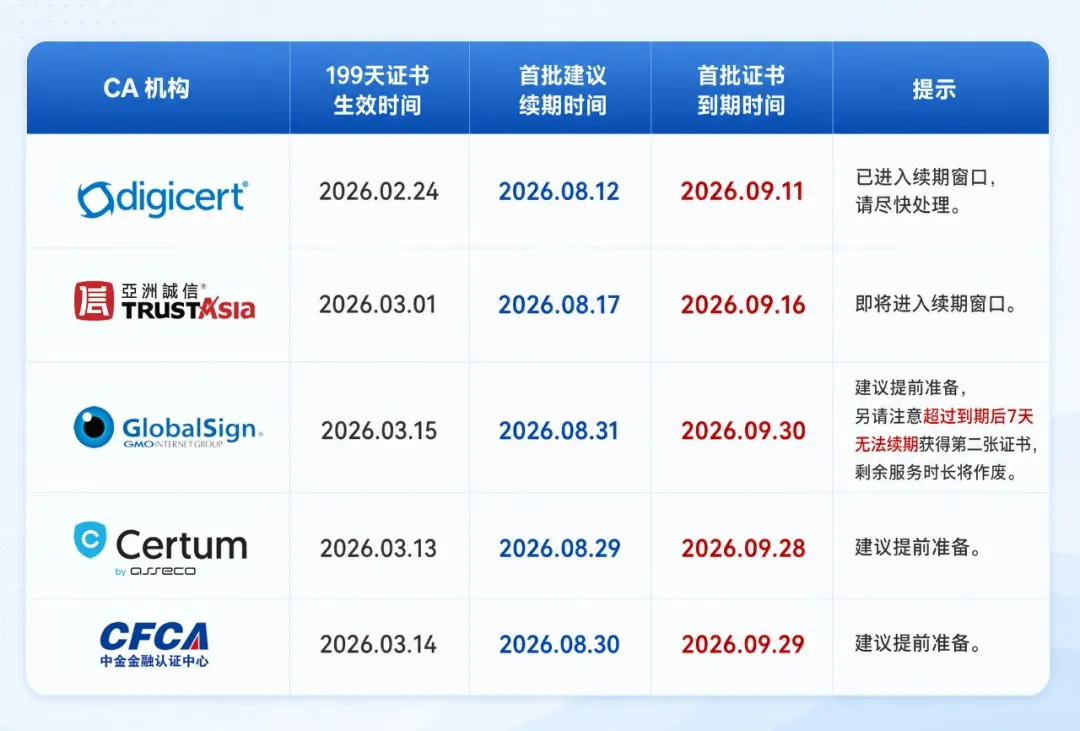
建议排查清单:
当前业务线上正在使用的是哪家 CA 的证书?
哪些域名和业务系统对应上述时间节点?
是否已经明确指派具体的运维或安全负责人跟进?
第二步:实时监控证书状态,防止“遗漏死角”
摸清家底后,更需要通过监控手段确保对所有在线证书的生命周期“心中有数”。
不同用户的监控与排查建议如下:
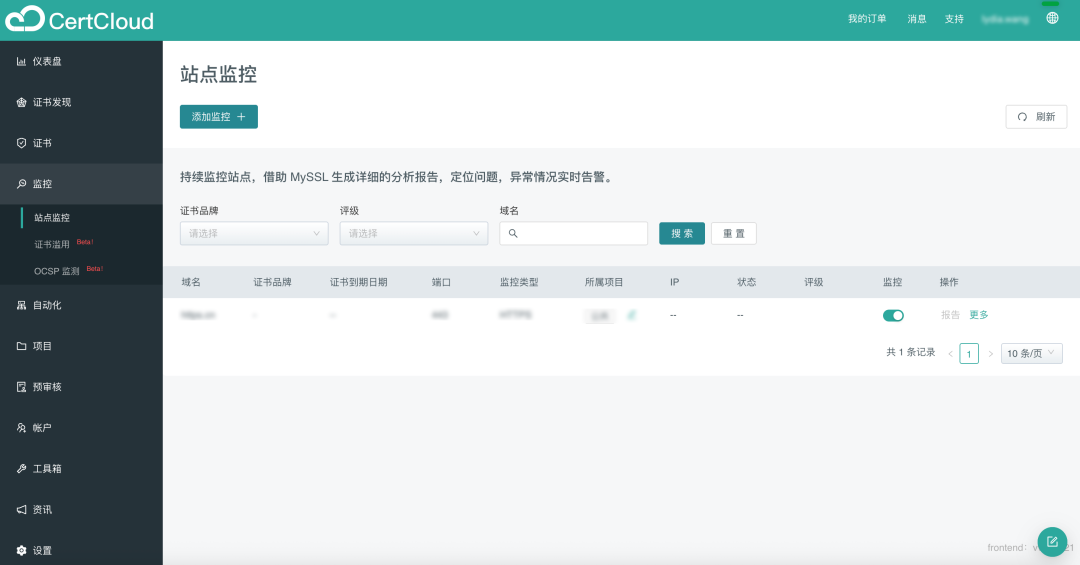
CertCloud 用户(已订阅站点监控服务)——
请登录控制台进入【监控 - 站点监控】模块,及时梳理并添加需要监控的业务域名,持续掌握证书部署状态及站点可用性。
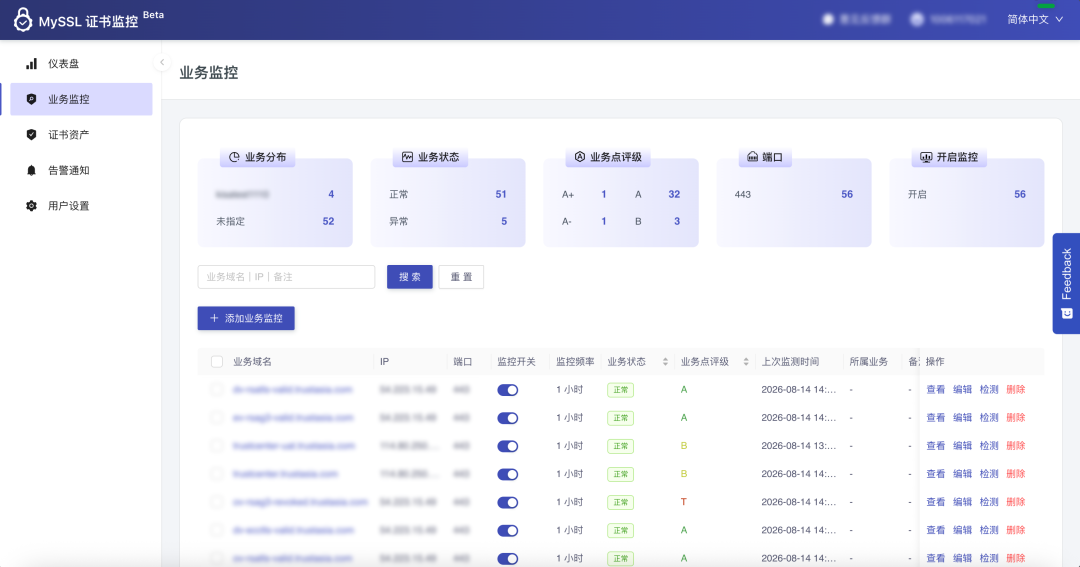
未订阅 CertCloud 站点监控的用户——
推荐使用 MySSL 证书监控平台(https://cm.myssl.com/user/login)添加业务域名,定期关注证书有效期及部署状态,及时发现即将到期的证书。
第三步:根据现有接入方式,完成证书续期操作
确认需要续期的证书后,下一步就是根据当前证书管理方式完成续期。
亚洲诚信TrustAsia 于 2026 年 3 月 1 日起推行了 CaaS(Certificate as a Service)证书订阅服务模式。目前,TrustAsia CaaS 用户主要可通过以下两种方式完成证书续期:
OpenAPI 接入用户
如果您的企业已通过 OpenAPI 对接证书申请流程,可继续沿用现有自动化方式,在订阅有效期内调用证书续期接口,获取新的证书。
详情过程请参考以下文档:
CertCloud 平台用户
如果你通过 CertCloud 平台管理证书,可进入【证书 - 订单】,找到需要续期的证书订单,通过【更多操作 - 重新颁发】获取下一张证书。
同时,建议开启证书到期提醒:进入【设置 - 通知告警】,开启证书到期通知,并确认通知接收方式(邮件、钉钉、企业微信等)配置正确,确保能够及时收到证书状态变化提醒。
通过提前完成续期和告警配置,可以降低因证书过期或遗漏更新带来的业务风险。
*特别提示:“订阅期内证书续期” 与 “订阅服务到期续费” 是两个完全不同的概念。本次通知重点针对证书续期场景——只要你的 CaaS 订阅服务仍在有效期内,无需另行续费,按照上述方式获取下一张证书即可。
第四步:长远之计——如何彻底摆脱“高频手动续期”焦虑?
完成一次证书续期,并不意味着证书管理压力的结束。
随着TLS/SSL证书生命周期持续缩短,企业未来需要面对更加频繁的证书更新需求。从199 天到 47 天,证书管理频率将不断提升。如果依然依赖“日历提醒+手动替换”,运维风险与人力成本将呈指数级上升。
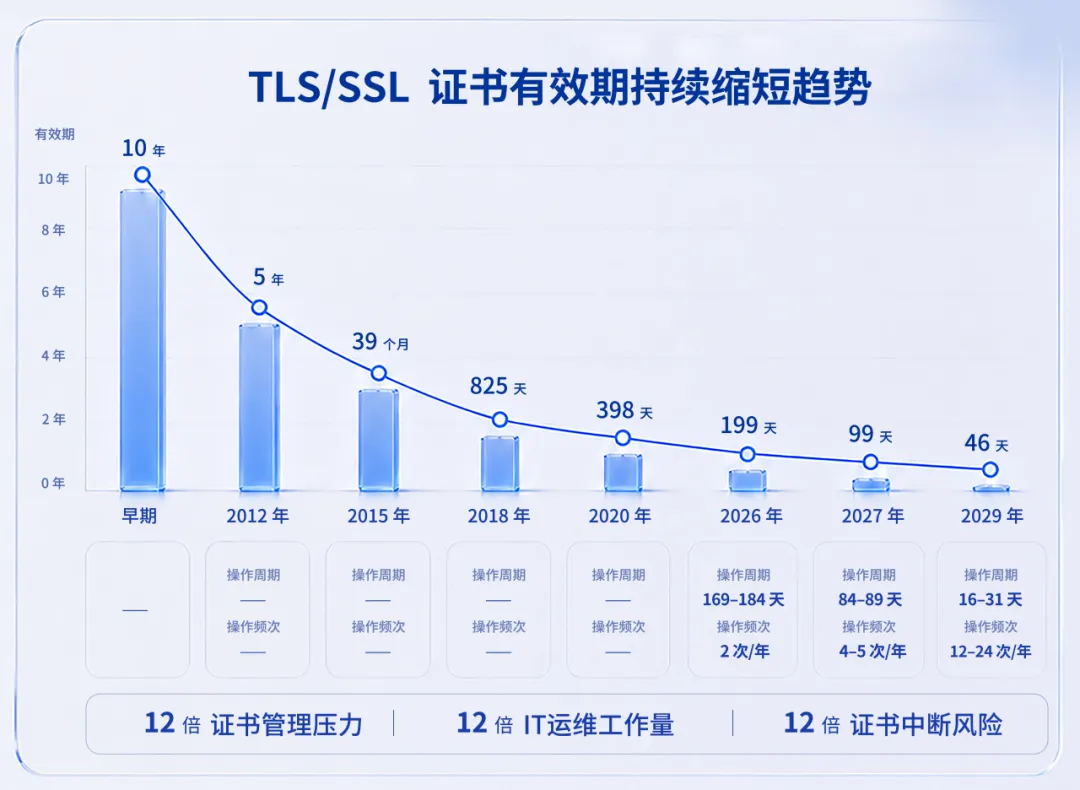
因此,企业应当逐步建立“资产发现 → 状态监控 → 自动续期 → 无感部署”的自动化证书全生命周期管理(CLM)闭环。
针对接下来的高频续期需求,亚洲诚信TrustAsia 提供以下解决方案:
推荐:开启 TrustAsia 持久域名验证
证书缩短至 199 天后,频繁的域名验证会带来大量重复劳动、企业内跨部门审批操作。建议使用 TrustAsia 持久域名验证(Persistent Validation)功能:用户只需按要求配置一次 DNS TXT 记录,即可在授权有效期内持续用于后续证书签发和续期,减少重复验证。
预告:CertCloud 平台自动化能力重磅升级
CertCloud 即将于 9 月推出两项全新自动化能力:
CertiMan CLI(推荐):支持 CertCloud 平台全品牌证书,可自动完成证书申请、签发和续期;同时提供 Hook 机制,可在证书签发或续期后触发客户自定义脚本,将证书部署至服务器、网关或其他业务系统。支持 Linux、macOS 和 Windows
ACME 能力支持:CertCloud 将开放 TrustAsia 品牌证书的 ACME 能力。用户可获取 EAB 凭据,在兼容的 ACME 客户端中完成账户绑定,实现证书的自动申请、签发、续期和部署。
TLS/SSL 证书生命周期的缩短,既是对企业证书运维能力的一次考验,也是推动企业数字基础设施向自动化、智能化方向演进的重要契机。
建议企业用户尽快完成首批 199 天证书的排查与续期,并提前布局自动化证书管理能力,降低证书过期导致的业务中断风险,为未来更短证书周期做好准备。