
随着后量子密码(PQC)技术的发展,传统 WebPKI 体系正面临新的技术演进挑战。
一方面,PQC 算法引入了新的密钥类型,并可能带来更大的公钥、私钥和签名数据,对证书体系、协议交互以及基础设施适配能力提出新的要求;另一方面,部分新型密码机制与传统 PKI 中通常依赖 CSR 签名证明私钥持有关系的流程存在差异,需要新的协议机制支持。
近日,由亚数信息科技(上海)有限公司(简称:“亚洲诚信 TrustAsia”)团队联合华为团队共同参与起草的 IETF 互联网草案《Automated Certificate Management Environment (ACME) Extension for Public Key Challenges》(draft-geng-acme-public-key-07)取得重要进展。
该草案已于 7 月 23 日在奥地利维也纳举行的 IETF 126 ACME 专题会议上获得工作组成员支持,将启动新一轮采纳评估流程(Call for Adoption, CfA)。后续将在完成正式采纳程序后推进标准化进程。
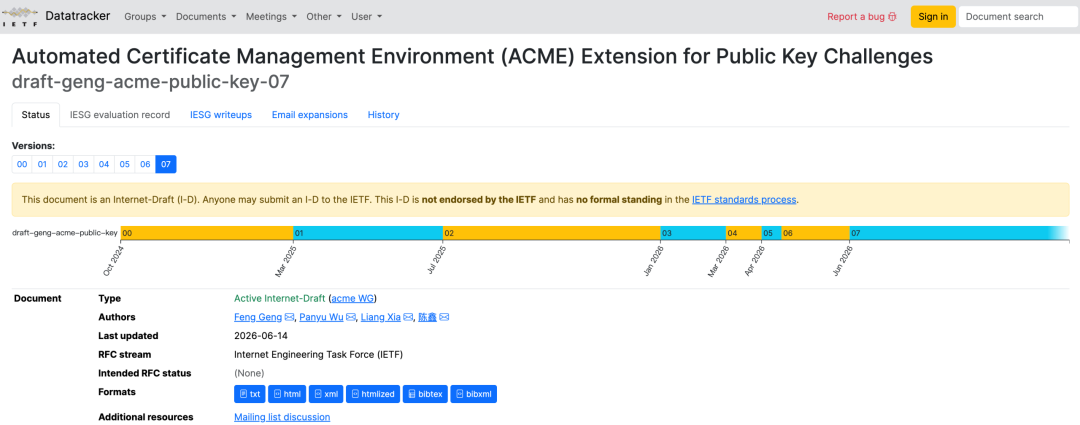
该草案在 ACME 协议基础上提出了一种新的公钥持有证明(Proof of Possession,PoP)机制,为未来支持后量子密码算法、KEM 密钥以及更多新型密钥应用场景提供了新的协议基础。
此次草案获得采纳,是国际社区对相关技术方向的重要认可,也体现了国内企业技术团队在全球后量子密码基础设施标准探索中的积极参与和技术贡献。
草案提出背景
ACME 是目前 WebPKI 体系中广泛使用的自动化证书管理协议。以当前主流流程为例,申请者通常需要:
注册账户→创建订单→完成域名控制权验证→生成密钥对与 CSR→将 CSR 提交给 CA→CA 验证 CSR 签名的有效性→CA 根据 CSR 中的公钥签发证书。
这种模式长期以来很好地服务于 RSA、ECDSA 等传统公钥密码体系。然而,随着 PQC 算法逐步进入标准化和工程部署阶段,业界也在积极探索如何将新型密码机制融入现有数字证书体系。
目前,针对 KEM 类型密钥的证书应用已经出现相关标准化探索。例如,RFC 9935 定义了在 X.509 证书中承载 ML-KEM 公钥的方法;RFC 9810 进一步定义了 CMP 协议下基于 KEM 密钥的私钥持有证明(PoP)机制;相关 CMC 扩展草案也正在推动 KEM 证书注册与 PoP 流程的标准化。
然而,在 WebPKI 自动化证书申请/签发场景中,传统 ACME 协议仍主要围绕 CSR 和基于数字签名的密钥体系设计。对于 ML-KEM 等不具备数字签名能力的新型密码机制,以及 TPM、HSM、IoT 设备等硬件保护密钥场景,如何在自动化证书申请流程中完成公钥绑定和持有证明,仍需要新的协议机制支持。
这正是《ACME 公钥持有证明扩展》(ACME Extension for Public Key Challenges)草案提出的背景。
草案核心:引入 pk-01 挑战机制
该草案在 ACME 协议基础上引入了一种新的验证方式:pk-01(Public Key Challenge)。
它允许客户端在创建 ACME Order 时直接提交待认证的公钥(popKey),随后通过挑战响应机制完成“私钥持有证明”(Proof of Possession,PoP)。
简单来说,传统流程关注:“申请者提交的 CSR 中是否包含目标公钥。”
而 pk-01 关注:“申请者是否真正拥有该公钥对应的私钥。”
该机制具有几个重要特点:
1、支持无 CSR 的证书申请路径
在 pk-01 流程中,客户端可以提前向 CA 提交目标公钥:
提交公钥 popKey → 完成 pk-01 挑战(证明私钥控制权)→ 完成必要验证流程 → 签发包含该公钥的证书
这种机制提供了一种区别于传统 CSR 的证书申请路径。通过提交待认证公钥并基于 PoP 完成私钥持有证明,pk-01 减少了对传统 CSR 流程的依赖,客户端无需再构造和提交 PKCS#10 CSR,也减少了相关 ASN.1 结构处理和 CSR 验证环节,从而简化 ACME 证书申请流程,降低客户端实现复杂度,为更多设备接入自动化证书申请与签发体系提供支持。
2、支持后量子密码算法演进
草案定义了用于 PoP 验证的算法类型,包括:
传统签名算法:ECDSA/Ed25519/RSA-PSS
后量子数字签名算法:ML-DSA/SLH-DSA
后量子密钥封装算法:ML-KEM
对于 ML-KEM 等不具备签名能力的 KEM 密钥,草案设计了基于密钥封装和共享密钥派生的 PoP 验证机制,使客户端能够证明其拥有对应 KEM 私钥,从而支持 KEM 密钥参与证书申请流程。
这为未来后量子密码算法进入 WebPKI 体系提供了新的技术路径。
3、支持 IoT 与硬件安全应用场景
在 IoT 设备、TPM、安全芯片等应用环境中:
- 私钥通常无法导出;
- 密钥生命周期与设备绑定;
设备数量规模巨大,需要自动化证书申请/签发。
pk-01 机制允许设备基于硬件保护的密钥完成 PoP 验证,使设备能够更加灵活地参与自动化证书申请流程。
随着后量子密码、新型密钥机制以及硬件保护密钥场景不断发展,数字证书体系需要具备更强的算法适应能力和自动化能力。该草案通过引入基于公钥持有证明(PoP)的机制,扩展了 ACME 对新型密钥的支持能力,为 WebPKI 向更加开放、可扩展的新一代数字信任基础设施演进提供了新的技术路径。
亚洲诚信TrustAsia持续探索后量子时代数字信任体系
作为全球 WebPKI 生态的重要参与者,亚洲诚信TrustAsia 长期关注密码技术演进与数字信任体系建设,积极参与国际标准研究、技术验证和产业实践,探索面向未来的数字证书与信任基础设施发展方向。
面向下一代 WebPKI 演进需求,TrustAsia 已完成基于 MTC 证书相关草案的工程实现,并正式上线 MTC 互操作演示平台:
🔗 体验地址:
相关阅读:《首发!TrustAsia MTC 互操作测试环境正式上线,邀您体验下一代 WebPKI》
此外,亚洲诚信TrustAsia 也持续关注后量子密码算法迁移、证书自动化及生命周期管理、IoT 设备身份信任等关键方向。通过参与 IETF 等国际标准组织工作,并推进相关技术验证与产业实践,未来,亚洲诚信TrustAsia 将持续致力于促进密码技术创新与 WebPKI 生态融合,为构建更加安全、高效、可扩展的下一代数字信任基础设施贡献力量。