
在近日召开的openHiTLS社区技术委员会例会上,亚数TrustAsia研发总监、资深数字信任专家厚建勇凭借在PKI/IAM领域15年的深厚积淀,带去了《从体积灾难到原生透明——后量子时代 WebPKI 的演进与openHiTLS实践》的主题分享。此次分享也是亚数TrustAsia以核心共建者的身份,从国内国际双CA视角分享后量子时代的Web PKI的技术革新与安全布局,为openHiTLS社区在后量子时代的信任体系建设提供了相关参考。
直击痛点:揭示传统CT模式在PQC时代的“死胡同”
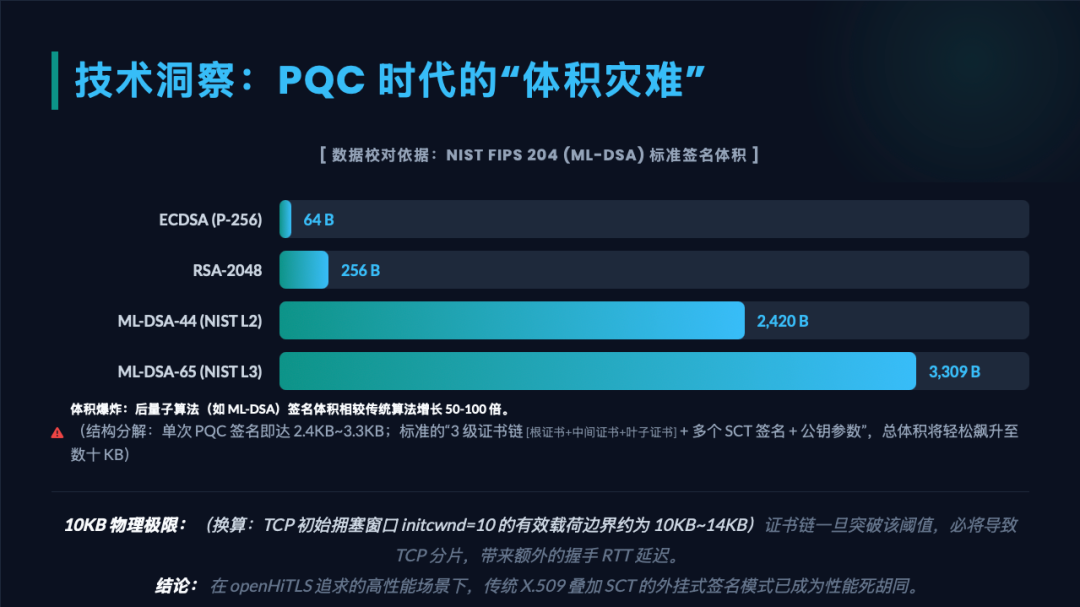
随着量子计算的发展,传统的密码学算法正面临颠覆性挑战。以ML-DSA为代表的后量子算法正面临着严重的“体积灾难”:ML-DSA-44的单次签名高达2.4KB,较传统ECDSA 增长了近 50~100 倍。
如果继续沿用传统的“3级证书链+ 多个 SCT 签名 + 公钥参数”的证书透明度(CT)外挂签名模式,总体积将飙升至数十KB。在现实的网络工程中,一旦突破TCP初始拥塞窗口约 10KB~14KB 的有效载荷边界,将直接导致TCP分片并带来额外的握手RTT延迟。因此,在追求极致性能的高并发网关场景下,基于外部打补丁的传统CT模式已成为不可承受的负担,是一条绝对的死胡同!
架构革新:以MTC原生透明架构破局物理极限
如何打破10KB的物理极限?亚数TrustAsia提出需要突破性的技术演进逻辑:“不要去签署每一片树叶(证书),请签署整座森林(Merkle Tree)。”
这就是哈希树证书(MTC, Merkle Tree Certificate)带来的原生透明架构:
1、包含证明:用极轻量级的哈希路径替代了重型的后量子签名,完美解决体积爆炸问题。
2、原生透明:证书即日志,天然集成CT的审计属性,无需任何额外的打补丁式签名。
3、地标模型:通过时空分离设计,实现信任锚点的动态更新,完美解决千万级安卓等存量设备的信任僵化问题。
在全球舞台上,亚数TrustAsia已经占据了先发优势。亚数TrustAsia是全球首批受邀加入由 Google与Cloudflare主导的 MTC 测试网络的CA机构,探索出了合规CA如何配合浏览器改造信任锚点的工程化路径。
实战落地:HiHTTPS深度集成openHiTLS打造抗量子网关
面对算法漏洞及证书有效期可能急剧缩短(至47天甚至7天)的合规挑战,亚数TrustAsia通过Zero-Touch(零接触)自动化治理与加密敏捷性给出了完美解药。
在具体的业务落地中,亚数TrustAsia集WAF与负载均衡为一体的高性能网关HiHTTPS 深度集成了openHiTLS。借助openHiTLS的强大赋能,该网关实现了原生国密(SM2)与国际算法的无缝按需切换,完成了PQC算法的插件化改造以实现“秒级热切换”,并支持MTC 验证,为用户提供透明化、无感知的后量子级别安全防护。
独行快,众行远。未来,亚数TrustAsia将充分利用多年PKI治理经验、HiHTTPS的实战场景以及对MTC的前瞻研究,作为技术委员会会员与openHiTLS社区伙伴携手,共同构建面向未来的抗量子安全信任底座!
关于亚数TrustAsia:
亚数信息科技(上海)有限公司(简称:亚数TrustAsia)成立于2013年,是国内同时具备国内CA与国际CA双重资质的电子认证服务机构,也是第五批工信部专精特新“小巨人”企业及高新技术企业。公司专注于商用密码与数字身份认证技术,为网络通信、邮件、软件、文档、物联网设备等多种应用场景提供高效、安全的电子认证与加密解决方案,服务涵盖政务、金融、科技互联网、教育等多个行业。
关于openHiTLS社区:
openHiTLS社区是由华为、西安电子科技大学、山东大学、上海交通大学等多家产学研机构联合发起的密码开源社区,致力于构建“开放、创新、安全”的新一代密码技术生态。社区推出的 openHiTLS,是业界首款面向全场景数智安全的自主开源密码套件,以先进算法、高性能实现和可裁剪架构为核心,满足多行业、多场景的差异化需求,并积极探索后量子等前沿算法,为未来密码技术演进奠定坚实基础。